Un sitio entregado pasa a ser responsabilidad de quien lo lleva. Así que lo que sigue no es una lista de opciones que activar: es lo que la herramienta hace por defecto, sin ningún ajuste que encontrar.
El historial de acciones
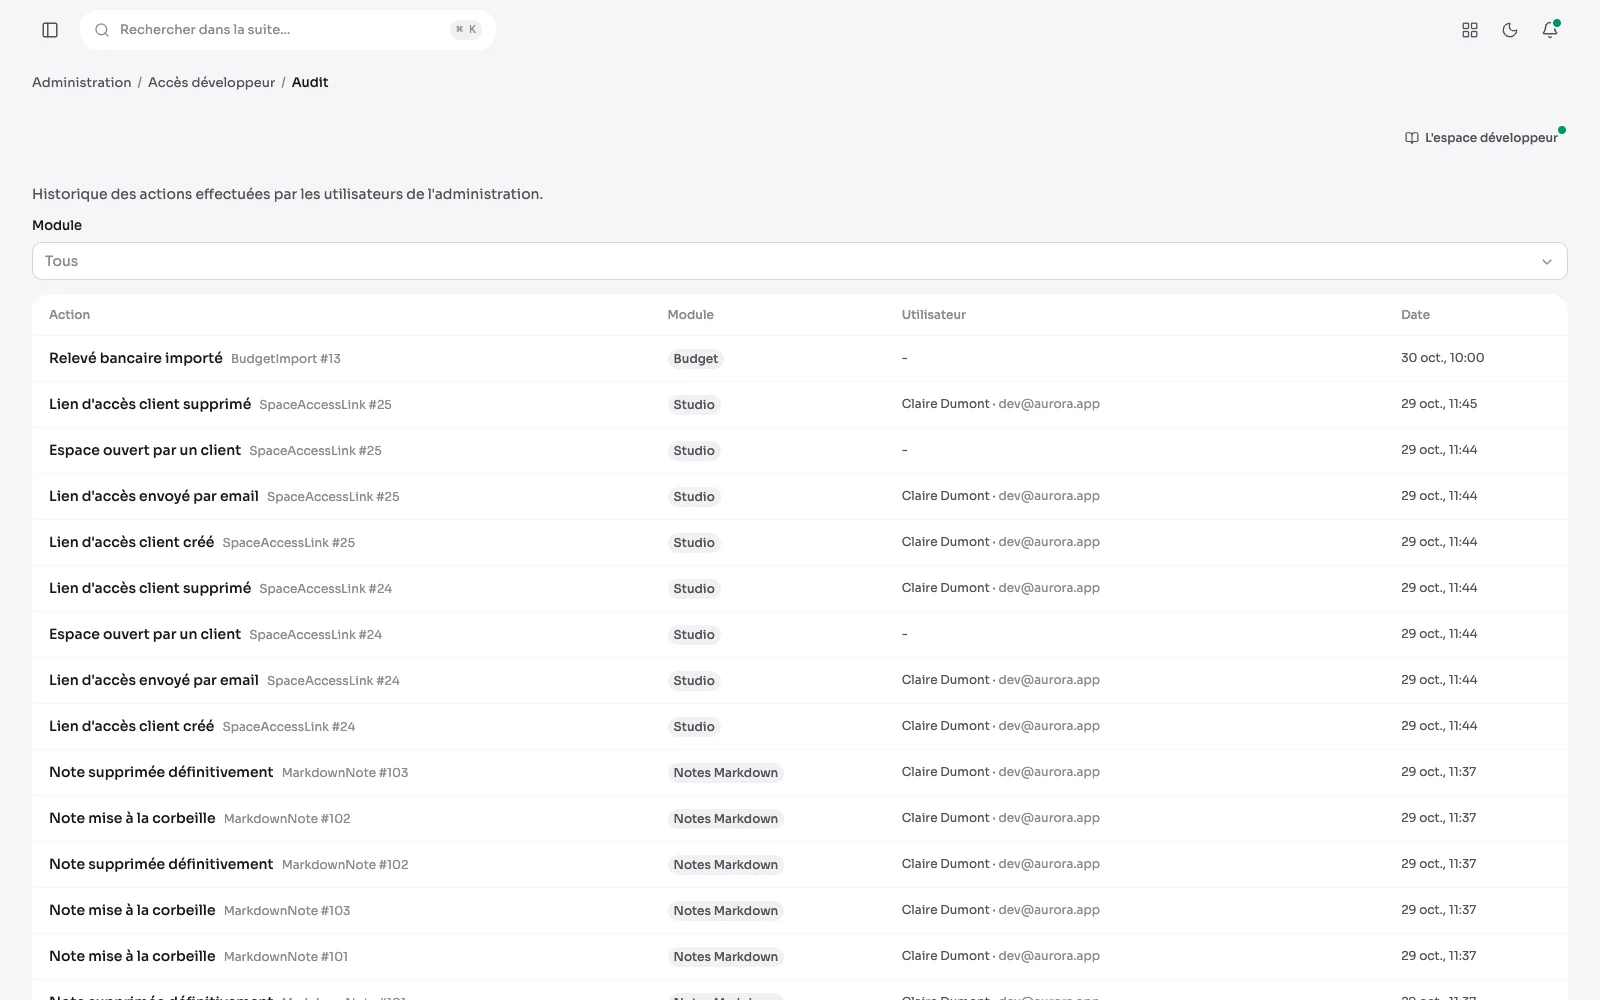
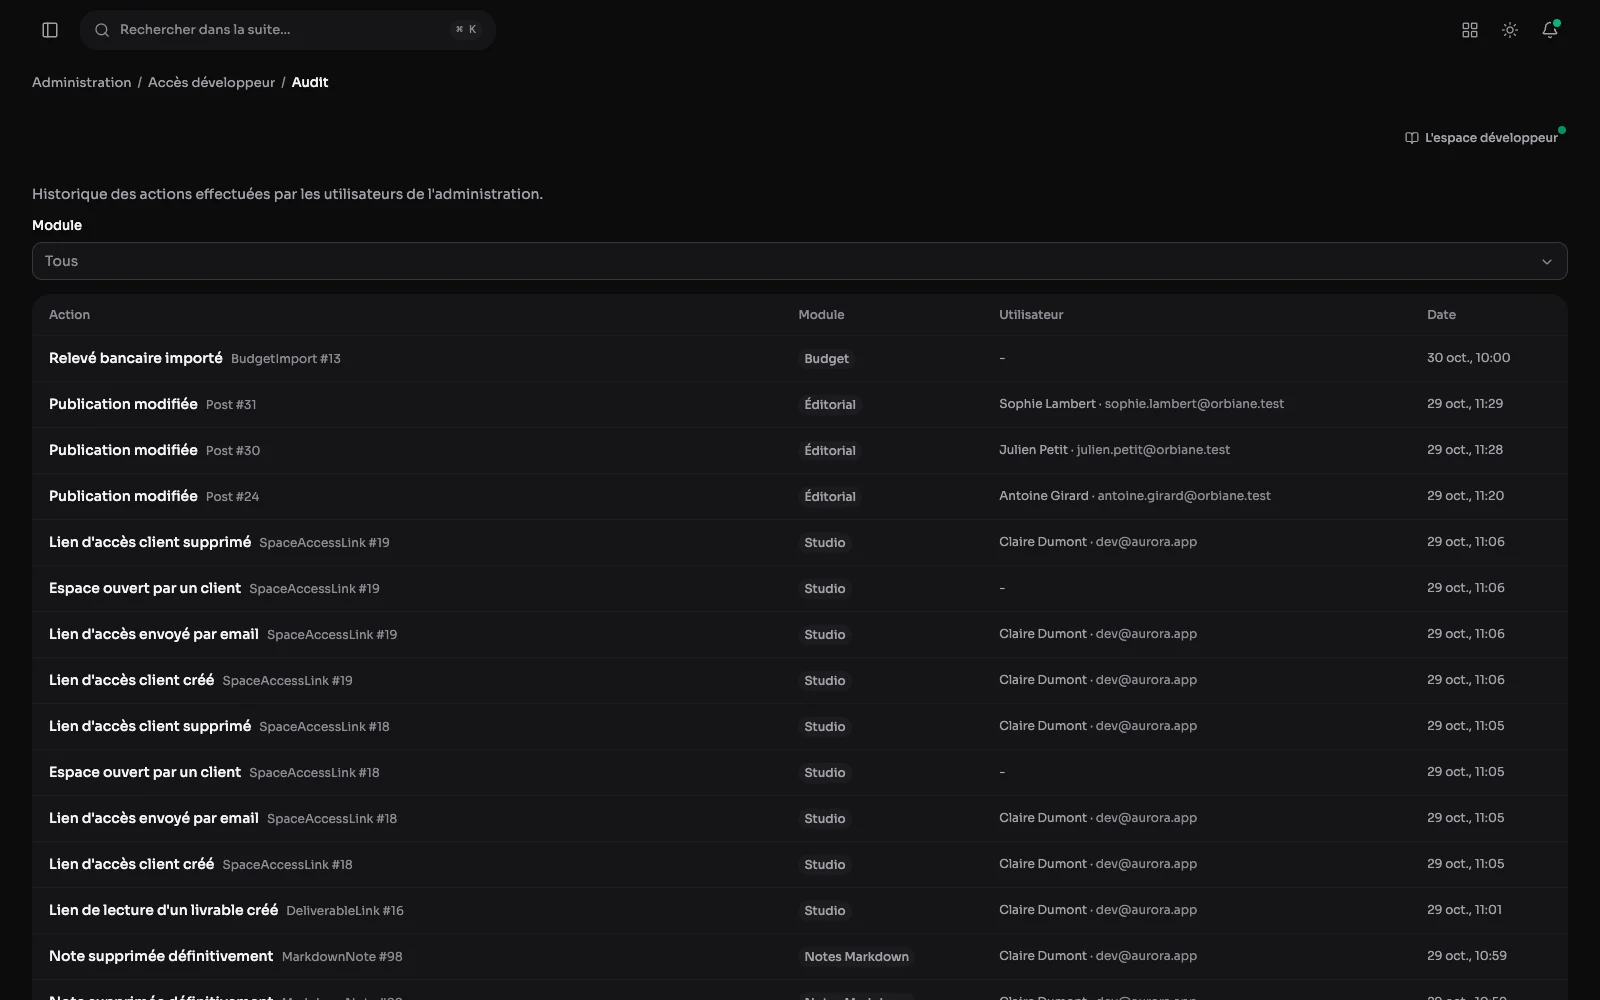
El registro de auditoría: cada acción de la administración, su módulo, su autor y su hora, filtrable por módulo.
Los privilegios: por pantalla y por acción
Los permisos desde el lado del desarrollador: lo que cada rol puede alcanzar, pantalla por pantalla. Los privilegios se dan por pantalla y por acción, y el menú lateral solo muestra lo que la cuenta tiene abierto.
El resto, activo por defecto
- Las contraseñas se guardan con el algoritmo de hash que el framework considera mejor en el momento de fijarlas, en lugar de con una elección congelada en un archivo que envejece.
- Cinco intentos de acceso fallidos por cuarto de hora, tanto en la administración como en el área personal del sitio público.
- Una dirección de correo se verifica; una contraseña se restablece con un enlace que caduca.
- Ciento veintisiete acciones registradas en los ocho módulos: quién hizo qué, sobre qué objeto y cuándo.
- Las notas y el trazo de una firma se cifran en la base, además de guardarse detrás de una contraseña.
- El contenido enriquecido se limpia al guardar y una segunda vez antes de llegar al navegador.
- Diez envíos de formulario por hora y por dirección: un formulario público no es una puerta abierta.
- Borrar una publicación pasa por la papelera, y la papelera se purga en una fecha.
- La página que recoge dice qué recoge, con qué base jurídica, durante cuánto tiempo y quién responde de ello.
- Los plazos de conservación son ajustes que el código aplica: un plazo vencido permite un borrado, pero no lo desencadena.
- Los servicios externos se conectan con la cuenta del cliente, nunca con la mía, y están apagados por defecto.
- Los datos se quedan en casa del cliente: su servidor, su dominio, sus cuentas.
- Nada de esto sustituye una copia de seguridad. Es lo primero que se pone antes de publicar, y lo único que cuenta el día en que todo lo demás ha fallado.